
Siber tehditlerin karmaşıklaştığı, kurumsal ağların ve kişisel verilerin her zamankinden daha fazla hedef haline geldiği günümüz dijital ekosisteminde güvenlik, pasif bir savunma mekanizmasından ibaret değildir. Sistemleri korumanın en etkili yolu, saldırganların gözünden bakabilmek ve açıkları onlar keşfetmeden önce tespit etmektir. İşte bu yaklaşımın merkezinde, siber güvenlik uzmanlarının ve beyaz şapkalı hacker’ların (Ethical Hacker) en temel aracı yer alır: Kali Linux.
1. Kali Linux Nedir?
Kali Linux, Offensive Security tarafından geliştirilen ve finanse edilen, Debian tabanlı, açık kaynaklı bir Linux dağıtımıdır. İlk olarak 2006 yılında popülerleşen BackTrack projesinin küllerinden doğan bu işletim sistemi, 2013 yılında tamamen yeniden yapılandırılarak modern standartlara kavuşturulmuştur.
Kali Linux, genel kullanıcıların günlük işletim sistemi (webde gezinme, ofis işleri veya oyun oynama) olarak tasarlanmamıştır. Aksine, baştan aşağı sızma testleri (penetration testing), güvenlik denetimleri (security auditing) ve dijital adli tıp (digital forensics) süreçleri için optimize edilmiş, özel bir araç kutusudur.
Temel Özellikleri:
- Önceden Yüklenmiş Araç Yelpazesi: 600’den fazla güvenlik ve sızma testi aracını hazır kurulu olarak sunar.
- Debian Tabanlı Kararlılık: Geniş paket desteği, kararlı çekirdek yapısı ve kolay güncelleme altyapısına sahiptir.
- Geniş Donanım Uyumluluğu: Kablosuz ağ adaptörlerinden donanım hackleme cihazlarına kadar çok sayıda harici aygıtı doğrudan tanır.
- Taşınabilirlik: Canlı USB (Live USB), sanal makine (VirtualBox, VMware), Raspberry Pi gibi ARM cihazları ve hatta Windows Subsystem for Linux (WSL) üzerinde sorunsuz çalışabilir.
2. Kali Linux’un Temel Kullanım Alanları
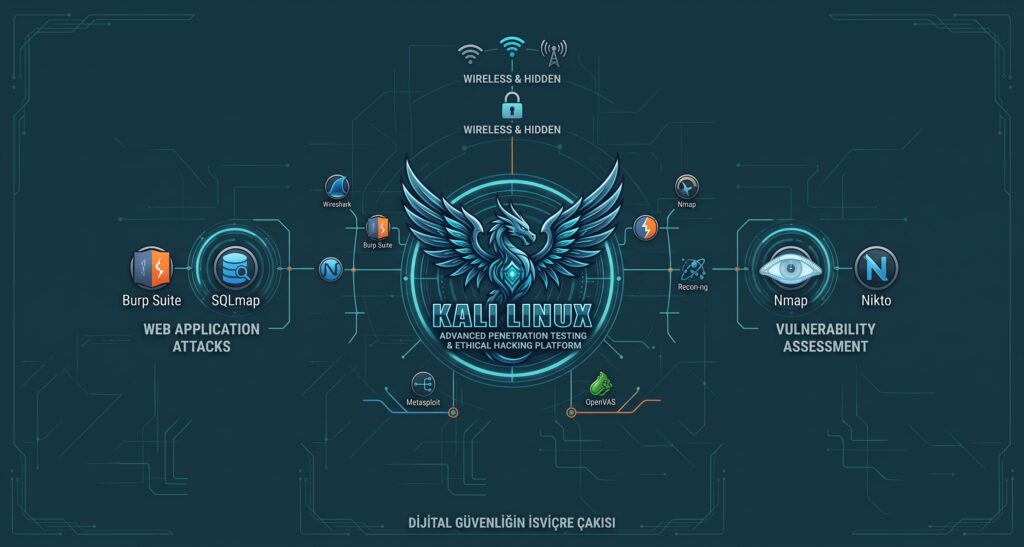
Kali Linux, siber güvenlik yaşam döngüsünün neredeyse her adımında kendine yer bulur. İşlevselliği, sunduğu araçların kategorizasyonunda kendini açıkça gösterir.
A. Bilgi Toplama ve Keşif (Information Gathering)
Herhangi bir güvenlik testinin ilk ve en kritik aşaması, hedef sistemi tanımaktır. Kali Linux, hedef kurum ya da ağ hakkında halka açık ve teknik verileri toplamak için gelişmiş araçlar sunar:
- Nmap: Ağ taraması, açık portların tespiti ve çalışan servislerin/işletim sistemlerinin belirlenmesi için endüstri standardıdır.
- Recon-ng & Maltego: Açık kaynak istihbaratı (OSINT) toplayarak ilişkisel ağ haritaları oluşturur.
B. Zafiyet Analizi (Vulnerability Assessment)
Hedef sistemdeki açık portlar ve çalışan servisler belirlendikten sonra, bu servislerin bilinen zafiyetler (CVE) barındırıp barındırmadığı kontrol edilir:
- OpenVAS / Nikto: Web sunucularındaki yapılandırma hatalarını, eski sürüm yazılımları ve kritik güvenlik açıklarını tarar.
C. Web Uygulama Güvenlik Testleri (Web Application Analysis)
Günümüzde saldırıların büyük kısmı web uygulamaları üzerinden gerçekleşir. SQL Injection, XSS ve CSRF gibi açıkların tespiti bu aşamada yapılır:
- Burp Suite: Tarayıcı ile sunucu arasındaki trafiği yakalayarak istekleri manipüle etmeye ve güvenlik açıklarını saptamaya yarayan gelişmiş bir proxy aracıdır.
- SQLmap: Veritabanı enjeksiyon açıklarını otomatik olarak tespit eder ve istismar edilebilirlik düzeyini doğrular.
D. Parola Kırma ve Kimlik Doğrulama Testleri (Password Attacks)
Zayıf parolaların tespiti, kimlik doğrulama mekanizmalarının direncini ölçmek için önemlidir:
- John the Ripper & Hashcat: Karmaşık algoritmalarla şifrelenmiş (hash) verileri kırmak için sözlük ve kaba kuvvet (brute-force) saldırıları gerçekleştirir.
- Hydra: Çeşitli ağ protokolleri (SSH, FTP, HTTP) üzerinden hızlı kaba kuvvet saldırıları düzenler.
E. Kablosuz Ağ Denetimleri (Wireless Attacks)
Wi-Fi protokollerindeki zafiyetler, yerel ağa sızmanın en kolay yollarından biridir:
- Aircrack-ng Paketi: WEP, WPA ve WPA2 şifrelemelerini denetlemek, ağ paketlerini yakalamak ve şifre kırma testleri yapmak için kullanılır.
F. İstismar ve Sızma (Exploitation)
Tespit edilen zafiyetlerin gerçek bir saldırgan tarafından yetkisiz erişim elde etmek için kullanılıp kullanılamayacağı test edilir:
- Metasploit Framework: Geniş istismar (exploit) ve yük (payload) kütüphanesiyle, sistemlerin açıklarını doğrulamak için kullanılan en kapsamlı platformdur.
G. Dijital Adli Tıp ve Olay Müdahalesi (Digital Forensics)
Siber saldırı gerçekleştikten sonra, saldırganın geride bıraktığı izleri sürmek, silinen verileri kurtarmak ve saldırının anatomisini çıkarmak için adli araçlar kullanılır:
- Autopsy & Sleuth Kit: Disk imajlarını analiz eder, dosya sistemlerini inceler ve delil toplar.